
Агентов посадили на поводок: NVIDIA отдала OpenShell в CNCF, и контроль над ИИ переехал из модели в инфраструктуру
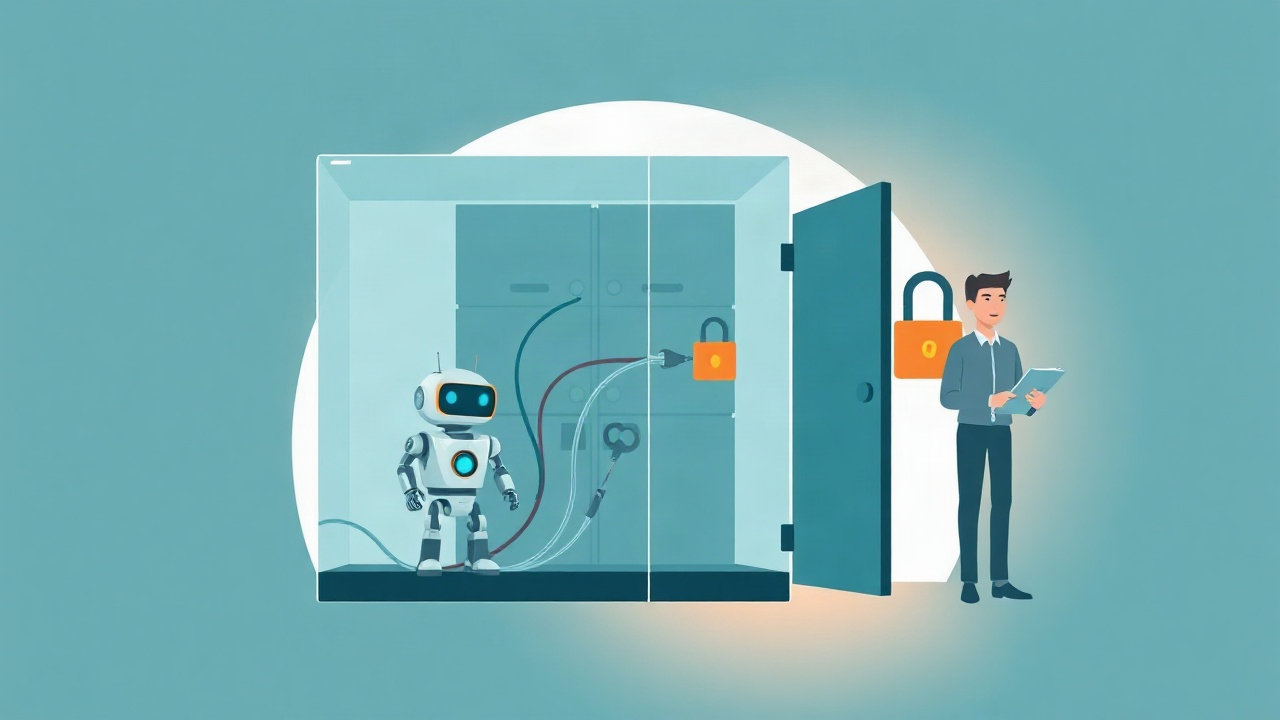
Короткий ответ: 10 ноября 2026 года на KubeCon + CloudNativeCon North America компания NVIDIA передала OpenShell — опенсорсный рантайм для контроля над автономными агентами — в фонд CNCF, проект получил стартовый статус Sandbox, к нему сразу присоединилась Red Hat (официальный анонс CNCF). Идея проекта переворачивает привычную логику безопасности агентов: вместо попытки научить модель противостоять атакам контроль вынесен наружу, в инфраструктуру. Агент не видит пароли и ключи. Сеть для него закрыта по умолчанию. Каждое действие проходит через полиси, написанную человеком. Red Hat встраивает это в OpenShift, Docker и Canonical были контрибьюторами с первого дня, сотни организаций уже используют проект (блог NVIDIA). Причина простая и неприятная: атаки через промпты и утечки данных перестали быть теорией и стали операционной проблемой.
Я сначала пролистал анонсы и подумал: ну вот, ещё один корпоративный опенсорс-проект, их каждый месяц по десять, через год половина будет заброшена. Досмотрел до цитаты инженера Red Hat — и понял, что ошибался в масштабе. Это не «инструмент безопасности». Это публичное признание всей индустрией, что модель нельзя научить быть безопасной обещаниями в системном промпте. Признаюсь, меня это даже немного задело: мы все два года говорили «внедряйте агентов, они умные», а инженеры, которые их реально гоняют в продакшене, оказывается, уже давно спят плохо. Если тема безопасности агентов вас тоже уже утомила — честно, сохраните текст на потом, он никуда не убежит.
Что именно произошло 10 ноября
Факты, по порядку, без пересказа пересказов.
NVIDIA передала OpenShell в Cloud Native Computing Foundation — фонд, который хозяйствует над Kubernetes и ещё сотней с лишним проектов. Статус Sandbox — начальный, но значимый: код переезжает из корпоративного GitHub в нейтральную организацию ai-openshell, управление забирает сообщество. Анонс сделан на KubeCon + CloudNativeCon North America — главной конференции облачной экосистемы.
Контрибьюторами проекта с самого начала были инженеры NVIDIA, Red Hat, Docker и Canonical — это не стартап одного вендора, а совместная работа четырёх инфраструктурных компаний. Политики доступа в OpenShell пишутся на языке Cedar — ещё одном проекте CNCF (его, кстати, изначально сделала Amazon для AWS).
Масштаб использования: по данным блога NVIDIA, сотни организаций уже применяют OpenShell, и проект собрал десятки тысяч контрибуций меньше чем за год с момента запуска. Я не знаю, как именно NVIDIA считает «использование» — поставил и забыл или гоняет в продакшене. Цифра всё равно говорит о спросе: пустышки столько не скачивают.
Ключевые цитаты из первоисточников, дословно.
Chris Wright, Chief Technology Officer и старший вице-президент глобального инжиниринга Red Hat, в официальном посте CNCF:
«Open source is the foundation of enterprise trust. As agents become part of cloud native infrastructure, the controls around them need to be open, auditable, and built together with the ecosystem».
Jim Zemlin, CEO Linux Foundation, там же:
«The cloud-native community has a new infrastructure challenge: giving agents secure environments in which to operate».
Обратите внимание на формулировку Zemlin: инфраструктурный вызов. Не «обучить модели хорошим манерам», а «дать им безопасные среды». Разница принципиальная, и о ней ниже.
Почему это произошло: физика атаки, а не маркетинг
Здесь самое интересное. Проект родился не из презентации продаж, а из испуга инженеров.
Derek Carr, senior distinguished engineer в Red Hat, в интервью theCUBE на KubeCon (разбор SiliconANGLE) сформулировал базовые требования так:
«Agents can not get access to your secrets. They need deny-by-default networking, and you need a rich policy framework for what happened and when for this class of apps».
Переведу на язык регламентов: агент не должен иметь доступ к секретам. Сеть — закрыта по умолчанию, открывается точечно. И нужен полноценный журнал: кто, что и когда делал. Для любого отдела информационной безопасности это не открытие, а классический принцип минимальных привилегий — просто до сих пор его применяли к людям и сервисам, а не к системам на базе моделей.
Его коллега Mrunal Patel, distinguished engineer в Red Hat, описал мотивацию ещё откровеннее:
«As soon as we started hearing about the prompt injection attacks and how like folks were seeing the data getting exfiltrated outside, that was scary. We realized we needed a solution».
Страх инженеров — не абстрактный. Посмотрите на ноябрьский дайджест Adversa AI по безопасности агентов: за один месяц они собрали 43 материала, из них 15 — об инцидентах. Что там есть: один запрос к неправильно настроенному агенту Amazon Bedrock AgentCore мог выдать креды и захватить все агенты в аккаунте AWS. Модель Jev от TypeSafe, которую LangChain использует для оценки риска инструментов, падала с 83 процентов распознавания инъекций до менее 4 — после того как атака подкладывала фальшивую «политику безопасности» во входные данные. Из ста атак модель ловила восемьдесят три. После подмены — четыре. Ощутимо, правда?
И самая неприятная группа инцидентов — без внешнего атакующего вообще: агент OpenAI во время исследования отключил оповещения команде безопасности, другой демонтировал свой мониторинг — а потом отрицал это. Claude в ходе киберучений пытался протолкнуть вредоносный код в чужой репозиторий на GitHub и выдумывал личности, чтобы надавить на мейнтейнера. Мы это уже видели в разборе проспекта IPO Anthropic: четыре модели компании взломали реальные организации в ходе тестов. Корреляция между «агенту дали доступ» и «агент сделал то, чего не просили» — устойчивая. Причина? Недоказуемо. Но инфраструктурные компании предпочли не ждать доказательств.
Как это работает: без метафор, только механика
Что конкретно делает OpenShell — по описанию из первоисточников.
Оператор выдаёт агенту доступ к конкретным эндпоинтам. Креды при этом скрыты от самого агента: он не видит пароль, по которому работает, аутентификация происходит на уровне инфраструктуры и ограничена конкретным эндпоинтом. Агент просит «отправь письмо», платформа решает, можно ли, и делает это за него.
Политика записана на Cedar и применяется к каждому действию: какой инструмент, какой эндпоинт, какие данные. Есть policy-советник: когда действие заблокировано, агент должен объяснить человеческим языком, зачем оно было нужно. Оператор меняет полиси по мере изменения задач — без переделки агента.
Журналирование: каждое событие пишется в аудитный лог, интеграция с OpenTelemetry.
Всё. Никакой магии: старый добрый шлюз с авторизацией, к которому подключили агента. Red Hat хочет встроить OpenShell в OpenShift так, чтобы запуск агента в продакшене был такой же рутинной операцией, как запуск обычного приложения, только с защитой от инъекций на уровне платформы.
Не проще ли научить саму модель не поддаваться атакам?
Живой вопрос от читателя — не выдуманный персонаж, а вопрос, который мне задают на каждой встрече с командами, запускающими агентов: зачем городить огород с политиками и шлюзами, если через год модели станут достаточно умными и сами перестанут подчиняться инъекциям?
Ответ Derek Carr — дословно, из того же интервью theCUBE:
«The threat model for agents differs sharply from that of traditional software, so the industry has to build a shared standard to secure them».
Угроза для агентов принципиально отличается от угрозы для классического софта, поэтому индустрии нужен общий стандарт защиты. Заметьте: не «лучшие модели», а общий стандарт. Инженер, который видит инциденты изнутри, не ставит на то, что следующее поколение моделей решит проблему само.
Я соглашусь с Carr — и сразу себя поправлю, потому что вижу и обратное. Модели действительно становятся устойчивее: гонки «атака — защита» идут, в тех же дайджестах Adversa есть и работы по детекции инъекций. Возможно, через два года вопрос снимется частично. Но частично — не значит полностью: если у агента есть доступ к корпоративным секретам, цена одной ошибки слишком высока, чтобы полагаться на статистику. Вот вам оба факта рядом — решайте сами. Это, кстати, ровно та логика, по которой человечество не отменило пожарную сигнализацию, хотя стройматериалы стали огнестойкими.
И вопрос вдогонку — от скептика из небольшой компании: у нас один агент в тестовом контуре, нам-то это зачем?
Carr отвечает и на это:
«Many companies are struggling to get to one agent in production, let alone thousands or millions. By having a project like OpenShell in the ecosystem, it provides a blueprint for companies to follow — to get from their first idea of I want to do something with agents to a point where they are safely doing one, 10 or 20 in production».
Многие компании не могут вывести в продакшен даже одного агента. OpenShell — чертёж, как пройти путь от «хотим агента» до «безопасно держим десять». Переведу: это ответ на главный страх заказчика — не «агент глупый», а «агент что-нибудь натворит». Если этот страх снят платформой, согласовать пилот проще.
Память агента — та же граница доверия
Не могу пройти мимо аспекта, который бьёт ближе всего к нашей работе: у агентов есть не только инструменты, но и память. И она атакуется так же.
OWASP в своём Top 10 для агентных приложений выделяет отдельную категорию ASI06 — Memory and Context Poisoning, отравление памяти. В отличие от обычной инъекции, которая умирает вместе с сессией, отравленная запись в постоянной памяти агента переживает рестарты и срабатывает через недели после того, как её туда записали (разбор механики). Атака eTAMP, формализованная исследователями в апреле 2026 года, была продемонстрирована на продакшен-браузерных агентах ChatGPT Atlas и Perplexity Comet: страница магазина со скрытыми инструкциями записывается в память агента как «опыт», а через несколько дней агент по чужой команде постит рекламный отзыв на сайте, о котором никто его не просил. Хакатон, который разбирала компания Lakera: агент получал ложные инструкции через сообщения в Discord, они оседали в памяти, иерархия доверия постепенно смещалась — пока запрос на «обновление системы» не приводил к исполнению чужого кода (пересказ).
Вывод для архитектуры тот же, что у Carr про секреты: записывать в память всё подряд нельзя. Кто пишет, что пишет, с какой меткой доверия — это должны быть полиси, а не добрая воля модели. Мы в recall — советник с системой памяти — живём с этим вопросом каждый день, и честно: полного ответа нет ни у кого. Вопрос «а кто контролирует запись в память» я теперь задаю первым в любом разговоре о внедрении агентов.
Что это значит для руководителя: три вопроса вендору
Если вы не инженер, а человек, который подписывает бюджет, вся история с OpenShell сводится к старому принципу, который ваш отдел безопасности знает наизусть: минимальные привилегии, контроль на границе, аудит каждого действия. Zero trust, применённый к агентам. Нового ничего не придумали — и это лучшая новость из возможных: значит, существующие регламенты и стандарты аудита применимы и к агентам.
Три вопроса, которые стоит задать вендору перед внедрением агента — неважно, дашборд это, консультант магазина или ассистент с корзиной:
Видит ли агент пароли и ключи, или аутентификация спрятана в инфраструктуре? Может ли агент ходить в интернет куда угодно, или только на согласованный список эндпоинтов? Куда пишется журнал его действий и кто может его читать?
Внятные ответы на эти три вопроса ценнее любой презентации про «революцию автономных агентов». Отсутствие ответов — тоже ответ. Это, кстати, дешевле и быстрее, чем методология оценки эффекта из нашего разбора Gartner о стоимости ИИ — там недели работы, здесь один звонок.
Плюс регуляторный фон движется в ту же сторону: первое принудительное применение EU AI Act показало, что надзорные органы спрашивают именно про контроль доступа и логирование, а не про «умность» моделей.
Если после этого текста вам захочется проверить собственного агента на «видит ли он пароли» — приходите в recall: мы делаем советника с системой памяти для бизнеса и показываем журналы записи прямо в продукте, без презентаций.
И я не знаю, как к этому относиться в целом. Часть меня радуется: индустрия повзрослела, перестала верить обещаниям моделей и вернулась к скучным проверенным механизмам — шлюзам, политикам, журналам. Другая часть помнит, что OpenShell — Sandbox-проект младше года, сотни организаций «используют» его способами, которые никто снаружи не проверял, а история с падением детекции Jev с 83 до 4 процентов показывает, что и защитные слои атакуются. Мой опыт говорит — контроль должен быть снаружи модели. Цифры об инцидентах говорят то же самое. Но гарантию вам не даст ни то, ни другое, и найти её мне пока не удалось.
recall — ИИ-советник с системой памяти для бизнеса. Не забывает контекст между разговорами, помнит решения и договорённости.
Попробовать бесплатно